Luxor : des pirates détournent les mineurs de bitcoin de ses clients, le patron accuse l’IA
Ce week-end, des attaquants ont pris la main sur Commander, le logiciel de gestion de flottes de Luxor, pour rediriger la puissance de calcul de plus d’une douzaine de clients vers le pool OCEAN. Environ 0,243 BTC ont déjà atterri chez le pirate.

Sommaire
Les machines tournaient, l’électricité était payée, les bitcoins partaient ailleurs. Le casse le plus discret du week-end ne s’est pas joué sur un exchange, mais dans des fermes de minage.
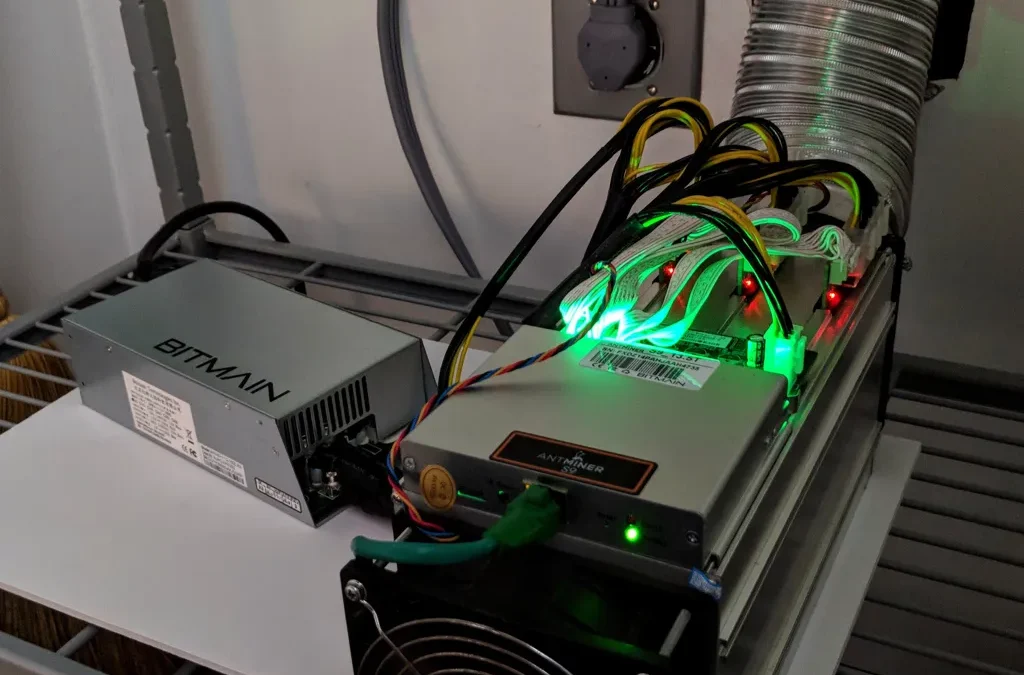
Luxor Technology, poids lourd américain de l’infrastructure de minage, a confirmé dimanche 15 novembre sur X que des attaquants avaient détourné la puissance de calcul de « just over a dozen » comptes clients, soit un peu plus d’une douzaine, via Commander, son logiciel de gestion de flottes. Cet outil permet aux opérateurs de surveiller leurs ASIC (les machines spécialisées dans le minage de bitcoin) et d’en modifier les réglages à distance. Y compris, donc, le pool vers lequel elles envoient leur travail.
Deux heures pour colmater, 0,243 BTC déjà encaissés
Selon Luxor, sa surveillance interne a repéré samedi soir une redirection non autorisée du hashrate. Le directeur général Nick Hansen situe le début de la compromission vers 18 heures, heure du Pacifique, le samedi 14 novembre, soit en pleine nuit en Europe. L’équipe d’astreinte aurait corrigé la faille en moins de deux heures, avant d’entamer le travail plus fastidieux : remettre chaque machine sur ses paramètres d’origine.
Les machines piratées avaient été pointées vers OCEAN, un pool de minage où les participants mettent en commun leur puissance et se partagent les récompenses. D’après Bitcoin.com, les estimations évoquent environ 13 EH/s redirigés, un chiffre que Luxor n’a pas confirmé. Changer l’adresse de pool et de paiement d’un mineur suffit à lui faire travailler pour quelqu’un d’autre, sans même le mettre hors ligne. Le propriétaire, lui, continue de régler la facture d’électricité.
Les premières réactions laissaient entendre que l’attaquant repartait les mains vides. C’était aller un peu vite. Selon CoinDesk, une adresse signalée initialement par l’hébergeur CoreX Hosting a depuis reçu trois paiements de récompenses de bloc, pour un total d’environ 0,243 BTC, soit quelque 15 700 dollars. Rien n’avait encore été dépensé lundi matin. Les règles de rémunération d’OCEAN expliquent ce décalage : le travail déjà soumis reste éligible à une part des blocs suivants pendant une période glissante. Les machines n’ont pas besoin de trouver elles-mêmes le bloc gagnant, et les paiements peuvent continuer d’arriver après qu’elles ont cessé de contribuer.
« Sophisticated AI-enabled vector » : l’IA a bon dos ?
Côté victimes, Luxor joue la carte de l’apaisement. L’entreprise promet que chaque client touché sera indemnisé « as if it had mined normally », comme si ses machines avaient miné normalement, assure qu’aucune donnée n’a fuité de ses systèmes et précise que l’incident est resté cantonné à Commander. Le pool Luxor et le firmware LuxOS n’auraient pas été touchés. « You trust us with your fleet, and we need to be better », a reconnu Nick Hansen, qui s’est excusé publiquement.
Mais c’est une autre phrase du patron qui fait réagir. Hansen attribue l’intrusion à un « sophisticated AI-enabled vector », un vecteur d’attaque sophistiqué assisté par l’IA, sans expliquer ni comment l’IA aurait servi, ni comment les attaquants sont entrés. « At this moment, anyone running any sort of substantial business, especially in crypto, is inundated with AI-enabled attacks », écrit-il, cité par The Block. Selon lui, la tendance accélère « à mesure que les modèles s’améliorent ». Luxor dit avoir acheté ses propres GPU pour faire tourner des modèles maison et, d’après CoinDesk, a mis en pause l’essentiel de ses nouveaux développements pour répondre à des semaines d’attaques de ce type.
L’explication n’est pas absurde, mais elle reste, à ce stade, une affirmation. On notera d’ailleurs que l’IA est devenue ces derniers mois le suspect habituel des incidents de sécurité côté bitcoin, avec des preuves souvent incomplètes. En juillet, des attaquants ont exploité un aléa trop faible dans d’anciens firmwares Coldcard pour vider jusqu’à 114 millions de dollars sur plus de 5 000 adresses, et Coinkite a ensuite estimé que des modèles d’IA avaient pu aider à trouver la faille. En août, c’était au tour de BTCPay Server, dont la vulnérabilité avait été repérée lors d’une revue de sécurité assistée par IA.
Le minage, nouveau terrain de chasse
L’épisode tombe mal pour Luxor, qui a levé 16 millions de dollars le mois dernier auprès de CMT Digital, Canaan ou MicroBT, et qui pousse depuis septembre une branche Luxor AI tournée vers le calcul haute performance. Il tombe mal aussi pour les mineurs, déjà pris en étau entre un bitcoin revenu autour de 65 000 dollars et des marges qui fondent.
Surtout, il rappelle une évidence que l’industrie préférait oublier : à mesure que les flottes se pilotent depuis un tableau de bord dans le cloud, il suffit de compromettre ce tableau de bord pour faire miner des milliers de machines pour un inconnu. Reste la question que Luxor n’a pas encore tranchée : par où les attaquants sont-ils entrés ? Tant que le rapport technique n’est pas publié, « l’IA » ressemble moins à une explication qu’à un avertissement.

Cet article est publié à titre informatif et ne constitue pas un conseil en investissement. Les cryptoactifs sont volatils : n’investissez que ce que vous pouvez vous permettre de perdre.